Sicherheit & Datenschutz – belegt statt behauptet.
Bibliotheken verwalten Daten von zehntausenden Menschen. Hier steht, wie appac diese Daten schützt, was wir vertraglich zusagen und welche Unterlagen Sie von uns bekommen – auch das, was noch in Arbeit ist.
Eigene Server in Deutschland – nur wir haben Zugriff
appac läuft auf eigenen, dedizierten Root-Servern bei der Hetzner Online GmbH in Deutschland – nicht auf einer geteilten Cloud-Plattform. Hetzner stellt Rechenzentrum, Strom und Netzanbindung; Betriebssystem, Datenbanken und Anwendung betreiben ausschließlich wir.
Niemand außer appac hat Zugriff auf die Server und Ihre Daten – kein Managed-Hosting-Dienstleister und kein Anbieter aus einem Drittland, auch nicht über Support oder Wartung. Hetzner ist ein deutsches Unternehmen mit Sitz in Gunzenhausen; Ihre Daten liegen nicht bei einem US-Cloud-Anbieter.
Zertifiziertes Rechenzentrum: Die Hetzner Online GmbH ist nach DIN ISO/IEC 27001:2022 zertifiziert (SOCOTEC Certification Deutschland GmbH). Der Geltungsbereich umfasst alle Hosting-Dienstleistungen und Rechenzentren. Zertifikat bei Hetzner ansehen
Das Zertifikat gilt für den Rechenzentrumsbetrieb von Hetzner. Den Weg zur eigenen Zertifizierung von appac beschreiben wir weiter unten.
Was wir zusagen
- Dedizierte Root-Server bei Hetzner in Deutschland – keine geteilte Cloud
- Administrativer Zugriff ausschließlich durch appac
- Rechenzentrum nach DIN ISO/IEC 27001:2022 zertifiziert
- Härtung und Betrieb der Server nach den Standards des BSI
- Verschlüsselte Backups alle 2 Stunden
- Zusätzliches Ausfall-Backup (Fallback) für den Notfall
- Strikte Trennung der Daten jeder Bibliothek
Verschlüsselt – unterwegs und gespeichert
Wir richten uns nach der Technischen Richtlinie TR-02102 des BSI. Unsichere Protokolle und Verfahren sind abgeschaltet.
Bei der Übertragung
Jede Verbindung – Browser, Bürger-App, Schnittstellen – läuft über TLS 1.2 oder höher, bevorzugt TLS 1.3. Konfiguration nach TR-02102-2, HSTS aktiv.
Im Ruhezustand
Datenbanken, Dateiablagen und Backups sind verschlüsselt (AES-256). Ein Datenträger allein gibt keine Daten preis.
Schlüssel und Passwörter
Schlüssel werden getrennt von den Daten verwaltet und regelmäßig erneuert. Passwörter speichern wir nur als gesalzene Hashes nach aktuellem Stand der Technik.
Unser Fahrplan zu ISO 27001
Unsere Server betreiben wir schon heute nach den Standards des BSI; das Rechenzentrum von Hetzner ist nach ISO/IEC 27001 zertifiziert. Für appac selbst bauen wir ein Informationssicherheits-Managementsystem nach ISO 27001 auf Basis von IT-Grundschutz auf. Dieses eigene Zertifikat liegt noch nicht vor – wir nennen es erst, wenn es ausgestellt ist.
Bis dahin legen wir Ihnen Sicherheitskonzept, TOMs und Prüfberichte offen und beantworten Ihren Sicherheitsfragebogen – auch im Rahmen einer Ausschreibung.
Plan: ISMS aufbauen
Leitlinie zur Informationssicherheit, Strukturanalyse, Schutzbedarfsfeststellung und Sicherheitskonzept nach BSI IT-Grundschutz. Benannte Verantwortliche für Informationssicherheit und Datenschutz.
Testat: unabhängige Prüfung
Ein externer Auditor prüft die umgesetzten Maßnahmen. Das Ergebnis stellen wir Ihnen zur Verfügung.
Zertifikat: ISO 27001 auf Basis von IT-Grundschutz
Zertifizierung für Entwicklung und Betrieb von appac – mit jährlichen Überwachungsaudits.
Datenschutz, den Sie einstellen können
Sie bleiben Verantwortliche im Sinne der DSGVO. appac gibt Ihnen die Werkzeuge, das auch im Alltag umzusetzen.
- Löschkonzept mit konfigurierbaren Fristen je Datenart – etwa automatische Löschung von Konten nach zwei Jahren Inaktivität, wenn nichts mehr offen ist
- Datensparsam voreingestellt: Die Ausleihhistorie wird nur mit Einwilligung der Leser:innen gespeichert, Statistiken werden anonymisiert
- Betroffenenrechte im System: Auskunft als Export, Berichtigung, Löschung und Einschränkung mit wenigen Klicks
- Einwilligungen nachvollziehbar – bei Minderjährigen mit Angaben zu den Erziehungsberechtigten
AVV nach Art. 28
Unser Vertrag zur Auftragsverarbeitung liegt als Muster vor. Sie können ihn vor jedem Gespräch prüfen.
TOMs nach Art. 32
Die technischen und organisatorischen Maßnahmen sind dokumentiert und Bestandteil der AVV.
Subdienstleister
Rechenzentrum: Hetzner Online GmbH, Gunzenhausen (Deutschland). Die vollständige Liste erhalten Sie mit dem AVV. Änderungen kündigen wir vorab an – mit Widerspruchsrecht.
Jede Person sieht nur, was sie braucht
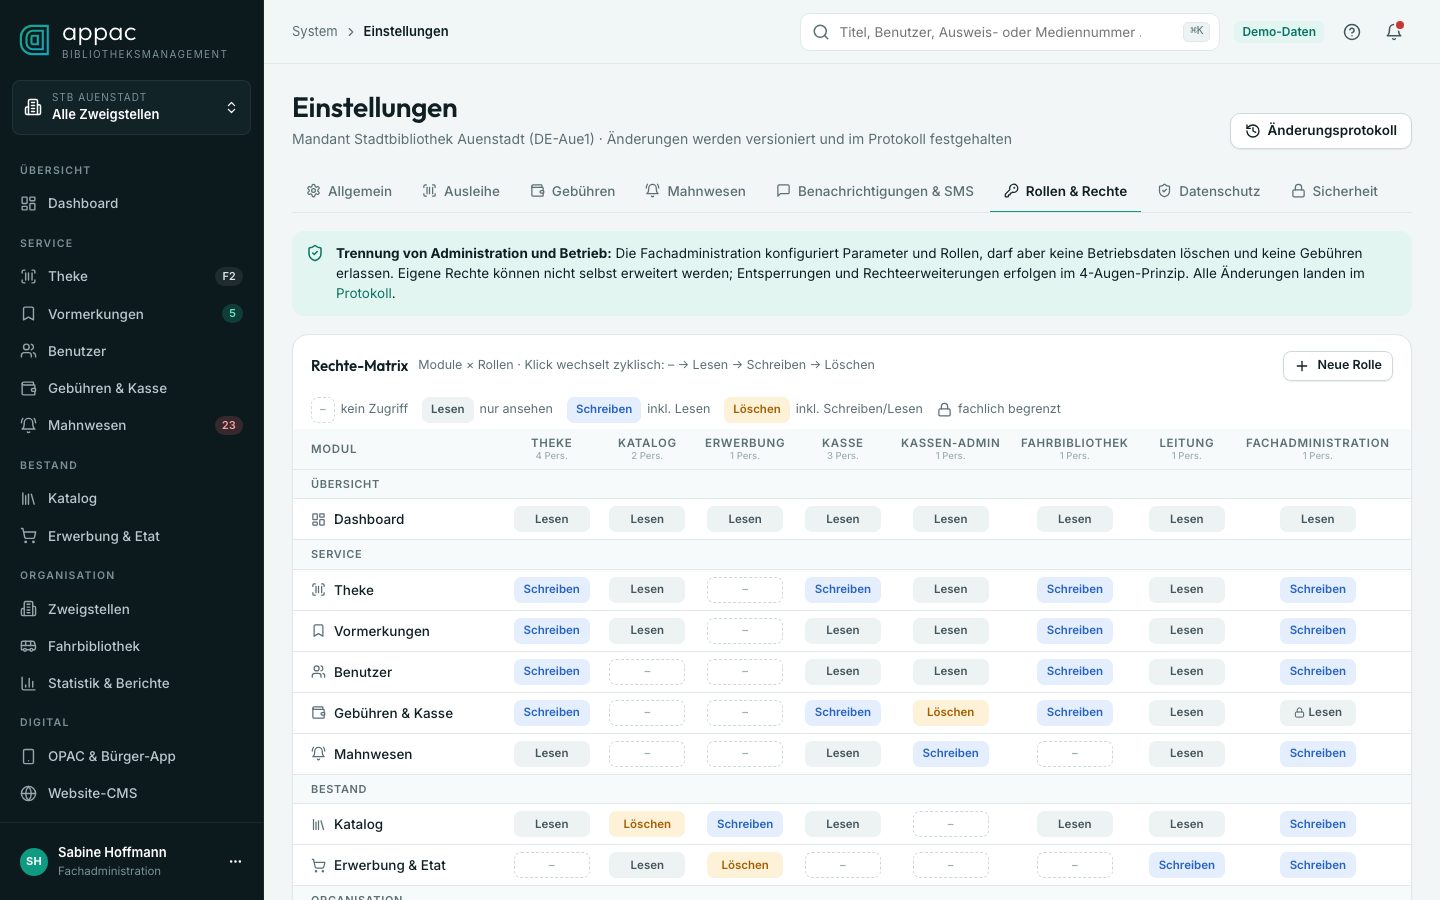
Rollen und Rechte bilden Ihre Organisation ab – vom Thekenteam der Zweigstelle bis zur Kassenadministration.
Rollen und Rechte
Lesen, Schreiben und Löschen je Modul, Zweigstelle und Zeitraum. Mehrere Rollen pro Person, Vertretungen mit Ablaufdatum.
Mehr-Faktor-Anmeldung
MFA für alle Mitarbeitenden, für Administrationsrollen verpflichtend.
Single Sign-on
Anmeldung über Ihren Identity Provider per SAML 2.0 oder OpenID Connect – ein Konto weniger zu verwalten.
IP-Beschränkung für Admins
Administrative Zugänge lassen sich auf das Netz Ihrer Verwaltung beschränken.
Sperre nach Fehlversuchen
Nach mehreren falschen Anmeldungen wird das Konto gesperrt. Entsperrt wird im Vier-Augen-Prinzip.
Vier Augen, wo es zählt
Stornos in der Kasse, Betragsgrenzen je Rolle und Support-Zugriffe von appac nur nach Ihrer Freigabe – alles protokolliert.
Nachvollziehbar, nicht abschaltbar
Das Audit-Log zeichnet sicherheitsrelevante Vorgänge lückenlos auf. Niemand kann es abschalten oder nachträglich ändern – auch keine Administration.
- Anmeldungen, Zugriffe auf personenbezogene Daten, Administrationstätigkeiten und Konfigurationsänderungen
- Revisionssicher gespeichert, Manipulationen werden erkannt
- Einsicht nur mit Berechtigung und erneuter Anmeldung
- Versionen jedes Datensatzes – mit Wiederherstellung
- Abrufe aus dem Melderegister gesondert protokolliert
| Zeit | Konto | Ereignis |
|---|---|---|
| 08:02 | theke-03 | Anmeldung mit MFA |
| 09:14 | fachadmin-01 | Leihfrist Medienart „DVD“ geändert: 14 → 7 Tage |
| 10:41 | kasse-02 | Storno 4,00 € – freigegeben durch kasse-01 |
| 11:20 | leitung-01 | Einsicht ins Protokoll nach erneuter Anmeldung |
Verlässlich im Alltag – und im Ernstfall
Eine Theke, die nicht verbuchen kann, ist eine geschlossene Bibliothek. Deshalb sagen wir Werte vertraglich zu und machen sie messbar.
- Verschlüsselte Backups alle 2 Stunden, 30 Tage aufbewahrt
- Zusätzliches Ausfall-Backup (Fallback) für den schnellen Wiederanlauf
- Disaster-Recovery-Plan, der regelmäßig geübt wird
- Öffentliche Status-Seite mit Störungen, Wartungen und Verlauf
- Wartung außerhalb Ihrer Öffnungszeiten und mit Vorankündigung
- Updates ohne Ausfall – keine Update-Schließtage, Release Notes zu jeder Version
- Offline-Notverbuchung an der Theke, falls Ihr Netz ausfällt
Sicherheit beginnt im Code
Wir entwickeln nach anerkannten Standards und lassen unsere Arbeit von außen prüfen.
SBOM
Eine Software-Stückliste zu jedem Release. Sie sehen, welche Komponenten in appac stecken, und wir reagieren schnell auf Schwachstellen in Abhängigkeiten.
Penetrationstests
Regelmäßige Tests durch externe Prüfer:innen, zusätzlich vor größeren Releases. Eine Zusammenfassung der Ergebnisse erhalten Sie auf Anfrage.
Signierte Updates
Jedes Release wird signiert und nur nach erfolgreicher Prüfung ausgerollt. Was läuft, ist nachweislich das, was wir gebaut haben.
Security-Header
Content-Security-Policy, HSTS, Schutz vor Einbettung in fremde Seiten und eine strenge Referrer-Policy – in der Software wie auf dieser Website.
OWASP als Maßstab
Wir prüfen gegen die OWASP Top 10 und den Application Security Verification Standard, mit Code-Reviews und automatischen Abhängigkeitsprüfungen.
Schwachstelle gefunden?
Melden Sie sie bitte vertraulich an hallo@appac.app. Wir bestätigen den Eingang und halten Sie über die Behebung auf dem Laufenden.
Unser KI-Grundsatz
Keine personenbezogenen Daten an KI-Dienste – es sei denn, die betroffenen Menschen haben ausdrücklich eingewilligt.
Was das konkret heißt
- KI-gestützte Funktionen, etwa Vorschläge bei der Katalogisierung, arbeiten mit bibliografischen Daten – nicht mit Daten Ihrer Leser:innen
- Jede KI-Funktion ist als solche gekennzeichnet und lässt sich abschalten
- Wir setzen die Pflichten der EU-KI-Verordnung um, insbesondere Transparenz und Dokumentation
- Kein Training fremder Modelle mit Ihren Daten
Unterlagen auf Anfrage
Für Ihre Datenschutzbeauftragten, die IT-Sicherheit Ihres Trägers oder eine Ausschreibung. Wir schicken Ihnen die Dokumente zu – in der Regel vor dem ersten Termin.
AVV-Muster
Vertrag zur Auftragsverarbeitung nach Art. 28 DSGVO
TOMs
Technische und organisatorische Maßnahmen
Subdienstleister
Vollständige Liste mit Sitz und Aufgabe
Löschkonzept
Fristen je Datenart und Ablauf der Löschläufe
Sicherheitskonzept
Auszug nach IT-Grundschutz, Stand des ISMS
Notfall und Backup
Backup-Konzept, Disaster Recovery, RPO und RTO
SBOM
Software-Stückliste des aktuellen Release
Pentest-Bericht
Zusammenfassung des letzten externen Tests
Unterlagen für Ausschreibungen und EVB-IT Cloud
Auch diese Website hält sich daran: kein Tracking, keine Analyse-Tools, keine Google Fonts – unsere Schriften liegen auf unserem eigenen Server. Details stehen in der Datenschutzerklärung.
Ihr Sicherheitsfragebogen? Her damit.
Wir beantworten Fragen Ihrer IT-Sicherheit und Ihrer Datenschutzbeauftragten schriftlich – und zeigen Ihnen Rollen, Protokolle und Löschfristen live im System.